Nuevas técnicas de ciberataque vulneran aplicaciones bancarias en México: contraseñas y biometría ya no son suficientes
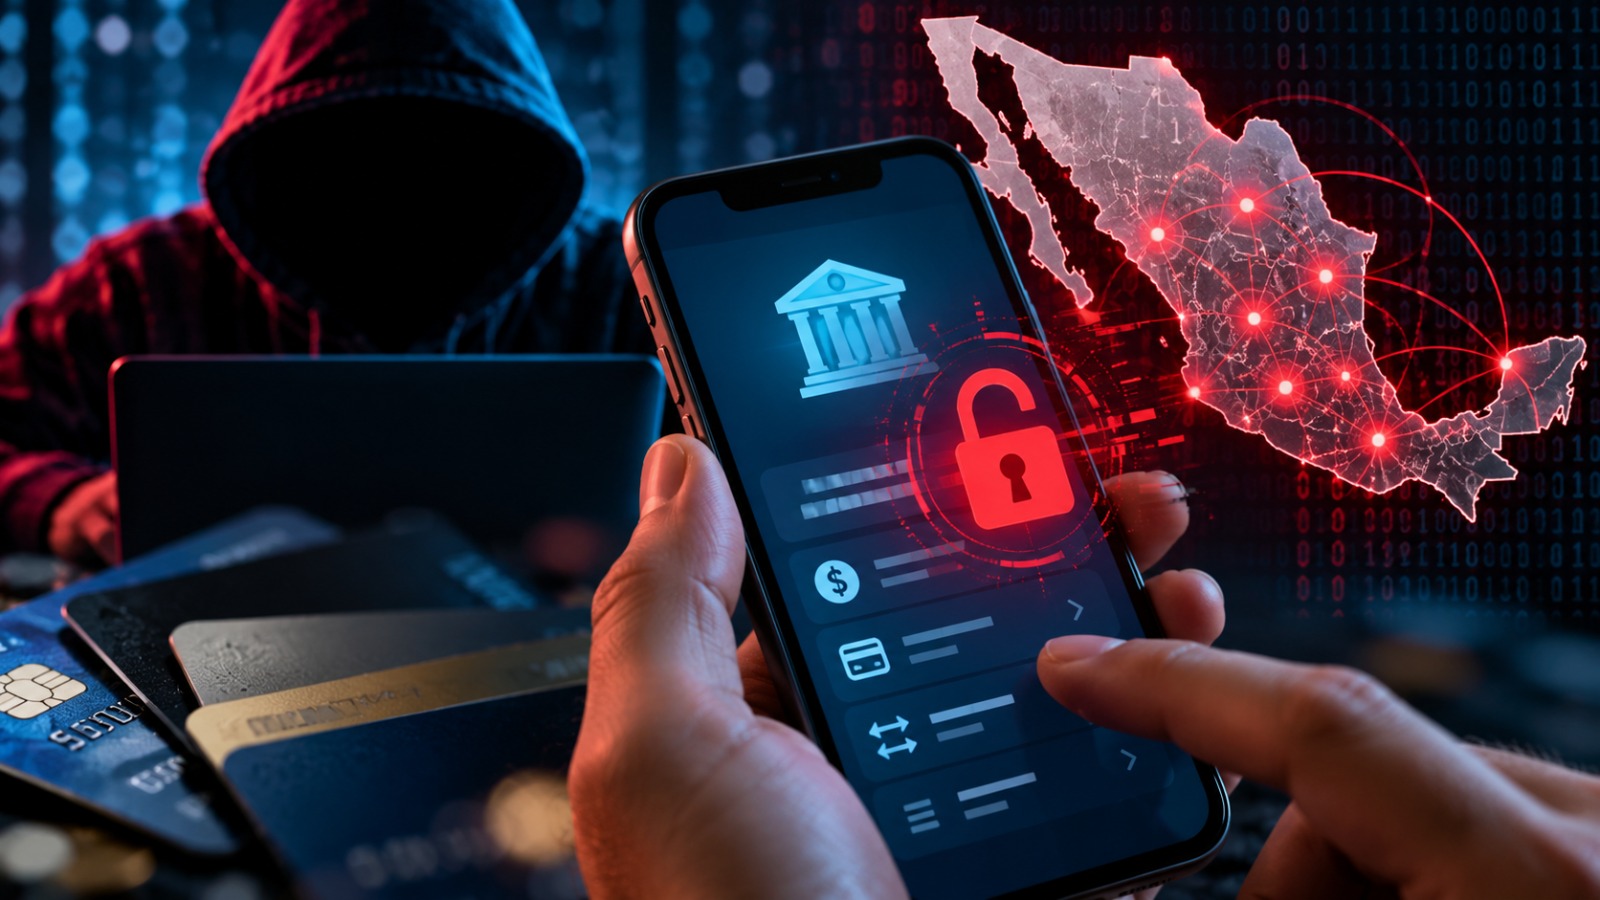
Especialistas en seguridad detectaron que ciberdelincuentes están logrando ingresar a cuentas móviles mediante la inyección de código malicioso en las aplicaciones oficiales, superando los candados habituales.
IAAsistido por IA · revisado por Redacción · 18 de octubre de 2026
Nuevas técnicas de ciberataque vulneran aplicaciones bancarias en México: contraseñas y biometría ya no son suficientes. Especialistas en seguridad detectaron que ciberdelincuentes están logrando ingresar a cuentas móviles mediante la inyección de código malicioso en las aplicaciones oficiales, superando los candados habituales. QUÉ PASÓ
Los mecanismos habituales de protección que miles de usuarios utilizan a diario en sus teléfonos para revisar sus cuentas de banco —como la huella dactilar, el reconocimiento facial o los pins de acceso— están siendo superados por nuevas formas de sabotaje digital en México.
Los atacantes no están intentando adivinar contraseñas, sino aprovechando fallas de seguridad en los sistemas para introducir código malicioso directamente dentro de las aplicaciones bancarias oficiales.
LO QUE SABEMOS
De acuerdo con los reportes de ciberseguridad difundidos sobre este tipo de fraudes en el país:
Inyección de código: Los ciberdelincuentes detectan grietas o vulnerabilidades en el software de las plataformas móviles para insertar programas dañinos sin que el usuario lo note.Fallo de candados tradicionales: Las barreras como la biometría (lectores de huella o rostro) y las claves de acceso ya no garantizan la protección total del dinero cuando la aplicación fue intervenida internamente por este software malicioso.Afectación a teléfonos móviles: El problema se concentra en la seguridad de los dispositivos portátiles donde operan las bancas electrónicas.
CONTEXTO
El uso de la banca móvil se ha convertido en la herramienta principal de gestión financiera para millones de personas. Sin embargo, el avance de las herramientas defensivas ha corrido a la par del desarrollo de técnicas más complejas por parte de los ciberdelincuentes. La inyección de código representa un nivel de riesgo superior al de los fraudes telefónicos tradicionales o el envío de enlaces falsos (phishing), ya que altera el comportamiento de las herramientas legítimas en el celular del usuario.
FUENTES CONSULTADAS
NoticiasPV (Nivel A) | Alerta por nuevo fraude bancario: ciberdelincuentes hackean aplicaciones móviles para robar tu dinero | Publicado: 18 de octubre de 2026 | Consultado: 18 de octubre de 2026.
Foto: NoticiasPV
QUÉ PASÓ
Los mecanismos habituales de protección que miles de usuarios utilizan a diario en sus teléfonos para revisar sus cuentas de banco —como la huella dactilar, el reconocimiento facial o los pins de acceso— están siendo superados por nuevas formas de sabotaje digital en México.
Los atacantes no están intentando adivinar contraseñas, sino aprovechando fallas de seguridad en los sistemas para introducir código malicioso directamente dentro de las aplicaciones bancarias oficiales.
LO QUE SABEMOS
De acuerdo con los reportes de ciberseguridad difundidos sobre este tipo de fraudes en el país:
Inyección de código: Los ciberdelincuentes detectan grietas o vulnerabilidades en el software de las plataformas móviles para insertar programas dañinos sin que el usuario lo note.
Fallo de candados tradicionales: Las barreras como la biometría (lectores de huella o rostro) y las claves de acceso ya no garantizan la protección total del dinero cuando la aplicación fue intervenida internamente por este software malicioso.
Afectación a teléfonos móviles: El problema se concentra en la seguridad de los dispositivos portátiles donde operan las bancas electrónicas.
CONTEXTO
El uso de la banca móvil se ha convertido en la herramienta principal de gestión financiera para millones de personas. Sin embargo, el avance de las herramientas defensivas ha corrido a la par del desarrollo de técnicas más complejas por parte de los ciberdelincuentes. La inyección de código representa un nivel de riesgo superior al de los fraudes telefónicos tradicionales o el envío de enlaces falsos (phishing), ya que altera el comportamiento de las herramientas legítimas en el celular del usuario.
FUENTES CONSULTADAS
NoticiasPV (Nivel A) | Alerta por nuevo fraude bancario: ciberdelincuentes hackean aplicaciones móviles para robar tu dinero | Publicado: 18 de octubre de 2026 | Consultado: 18 de octubre de 2026.
Última actualización: 27 oct · 22:58 · Redactado con asistencia de IA a partir de las fuentes citadas y revisado por el equipo editorial antes de publicarse.