Firma de seguridad alerta sobre red en México que utiliza inteligencia artificial para vulnerar cuentas bancarias
Una investigación reveló el uso de herramientas automatizadas y miles de credenciales robadas para realizar ciberataques contra el sector financiero en la región.
IAAsistido por IA · revisado por Redacción · 22 de octubre de 2026
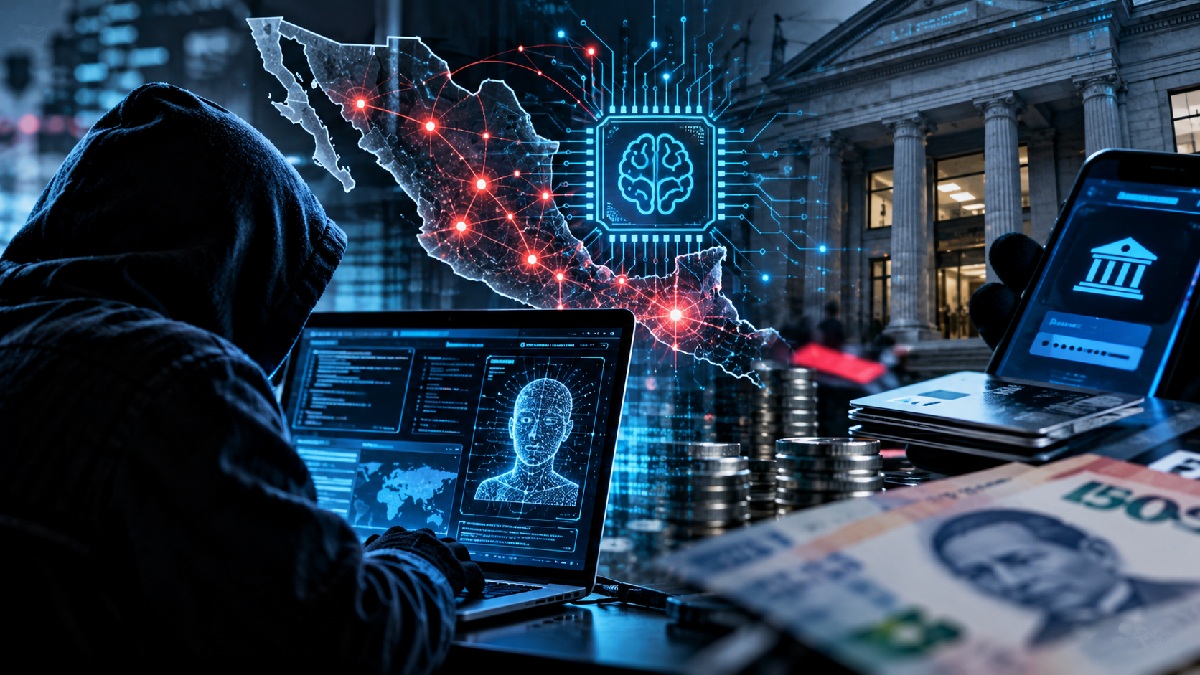
Firma de seguridad alerta sobre red en México que utiliza inteligencia artificial para vulnerar cuentas bancarias. Una investigación reveló el uso de herramientas automatizadas y miles de credenciales robadas para realizar ciberataques contra el sector financiero en la región. QUÉ PASÓ
Un informe elaborado por la empresa de ciberseguridad Straiker sacó a la luz la operación de un grupo delictivo en México que aprovecha modelos de inteligencia artificial y automatización para vulnerar instituciones bancarias y plataformas financieras.
El hallazgo pone en evidencia un salto en la sofisticación técnica del ciberdelito en América Latina, donde las redes criminales han comenzado a escalar sus operaciones mediante herramientas de software avanzado.
LO QUE SABEMOS
Con base en los datos expuestos por la firma Straiker, los aspectos clave de esta operación incluyen:
Automatización con IA: La red emplea modelos automatizados capaces de ejecutar intentos de acceso masivo y procesar información a alta velocidad.Uso de credenciales comprometidas: Los atacantes disponen de bases de datos que concentran miles de accesos y claves de usuarios financieros.Impacto regional: Aunque la infraestructura y la red se detectaron en México, las maniobras afectan a entidades y usuarios en distintos puntos de América Latina.
CONTEXTO Y RELEVANCIA
Este informe evidencia una evolución en las amenazas digitales que enfrentan los usuarios del sistema bancario en todo el país. El uso de inteligencia artificial permite a las organizaciones delictivas probar combinaciones de contraseñas y datos filtrados a una escala mucho mayor que los métodos manuales o tradicionales.
Ante este panorama, especialistas del sector reiteran la importancia de que los usuarios mantengan medidas básicas de ciberhigiene, como el uso de contraseñas únicas para cada servicio bancario y la activación obligatoria del segundo factor de autenticación en aplicaciones móviles.
QUÉ SIGUE
Las revelaciones de la investigación buscan alertar tanto a las áreas de ciberseguridad del sector bancario como a las autoridades correspondientes para que se refuercen los filtros de monitoreo y la detección temprana de patrones anormales de acceso en las bancas en línea.
Trazabilidad de fuentes: * NoticiasPV | Fecha de publicación: 23 de octubre de 2026 | Fecha de consulta: 23 de octubre de 2026 | Nivel de confianza: A (3).
Foto: NoticiasPV
QUÉ PASÓ
Un informe elaborado por la empresa de ciberseguridad Straiker sacó a la luz la operación de un grupo delictivo en México que aprovecha modelos de inteligencia artificial y automatización para vulnerar instituciones bancarias y plataformas financieras.
El hallazgo pone en evidencia un salto en la sofisticación técnica del ciberdelito en América Latina, donde las redes criminales han comenzado a escalar sus operaciones mediante herramientas de software avanzado.
LO QUE SABEMOS
Con base en los datos expuestos por la firma Straiker, los aspectos clave de esta operación incluyen:
Automatización con IA: La red emplea modelos automatizados capaces de ejecutar intentos de acceso masivo y procesar información a alta velocidad.
Uso de credenciales comprometidas: Los atacantes disponen de bases de datos que concentran miles de accesos y claves de usuarios financieros.
Impacto regional: Aunque la infraestructura y la red se detectaron en México, las maniobras afectan a entidades y usuarios en distintos puntos de América Latina.
CONTEXTO Y RELEVANCIA
Este informe evidencia una evolución en las amenazas digitales que enfrentan los usuarios del sistema bancario en todo el país. El uso de inteligencia artificial permite a las organizaciones delictivas probar combinaciones de contraseñas y datos filtrados a una escala mucho mayor que los métodos manuales o tradicionales.
Ante este panorama, especialistas del sector reiteran la importancia de que los usuarios mantengan medidas básicas de ciberhigiene, como el uso de contraseñas únicas para cada servicio bancario y la activación obligatoria del segundo factor de autenticación en aplicaciones móviles.
QUÉ SIGUE
Las revelaciones de la investigación buscan alertar tanto a las áreas de ciberseguridad del sector bancario como a las autoridades correspondientes para que se refuercen los filtros de monitoreo y la detección temprana de patrones anormales de acceso en las bancas en línea.
Trazabilidad de fuentes: * NoticiasPV | Fecha de publicación: 23 de octubre de 2026 | Fecha de consulta: 23 de octubre de 2026 | Nivel de confianza: A (3).
Última actualización: 27 oct · 22:49 · Redactado con asistencia de IA a partir de las fuentes citadas y revisado por el equipo editorial antes de publicarse.